ប្រទេសកូរ៉េខាងជើងបានបដិសេធការចោទប្រកាន់ដែលថា ខ្លួនជាអ្នកនៅពីក្រោយការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិតលើក្រុមហ៊ុនប្តូររូបិយប័ណ្ណឌីជីថល Binance ដែលបណ្តាលឱ្យបាត់បង់ទ្រព្យសម្បត្តិមានតម្លៃរហូតដល់ ៦,៣ ពាន់លានដុល្លារ (ប្រហែល ៤,៧ ពាន់លានផោន)។ ទីក្រុងព្យុងយ៉ាងបានហៅការចោទប្រកាន់នេះថា ជា «វោហារស័ព្ទដ៏មិនសមហេតុផល»។
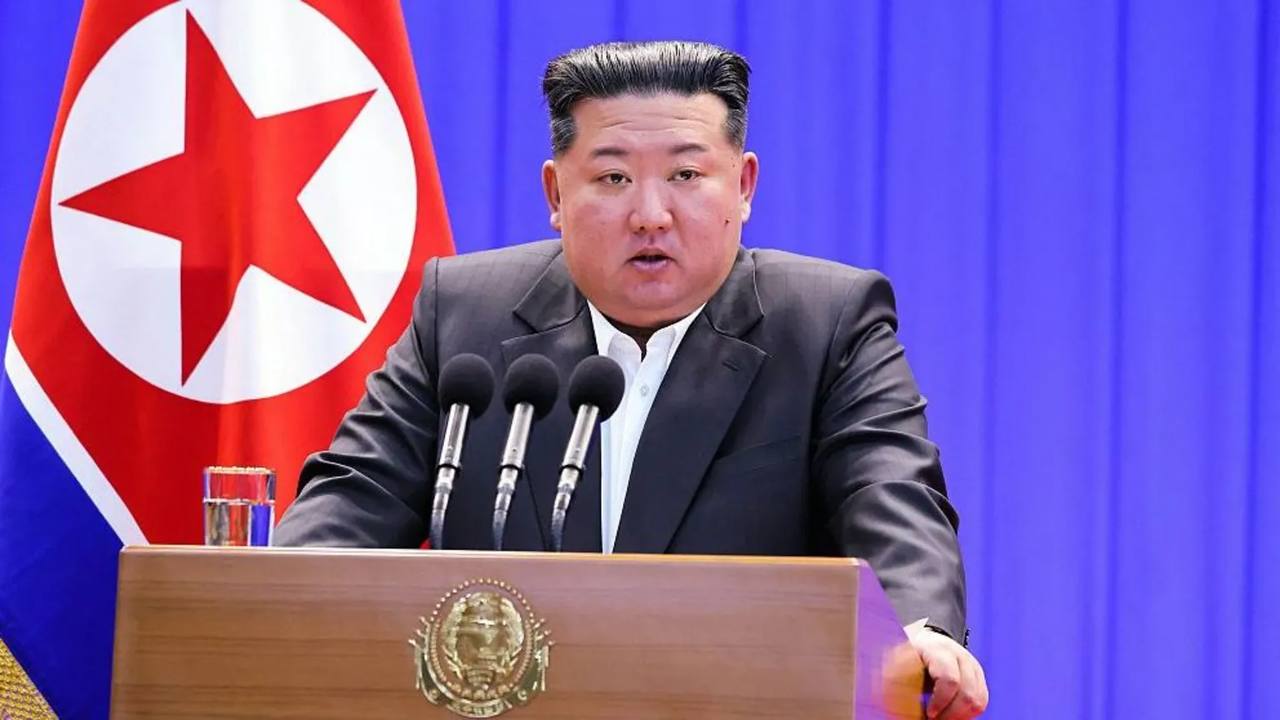
លោកស្រី Kim Yo Jong មន្ត្រីជាន់ខ្ពស់នៃសាធារណរដ្ឋប្រជាធិបតេយ្យប្រជាមានិតកូរ៉េ និងជាប្អូនស្រីរបស់មេដឹកនាំ Kim Jong Un បាននិយាយកាលពីថ្ងៃអង្គារថា ការចោទប្រកាន់នេះគឺជាការប៉ុនប៉ងដ៏អាក្រក់មួយទៀតរបស់សហរដ្ឋអាមេរិក ដើម្បីបំផ្លាញមុខមាត់សាធារណៈរបស់ទីក្រុងព្យុងយ៉ាង។
ការិយាល័យស៊ើបអង្កេតសហព័ន្ធអាមេរិក (FBI), សេវាសម្ងាត់អាមេរិក និងអ្នកជំនាញវិភាគសន្តិសុខតាមប្រព័ន្ធអ៊ីនធឺណិត បានអះអាងថា កូរ៉េខាងជើងជាអ្នករៀបចំការវាយប្រហារនេះ ដែលត្រូវបានចាត់ទុកថាជាការលួចទ្រព្យសម្បត្តិឌីជីថលដ៏ធំបំផុតក្នុងប្រវត្តិសាស្ត្រ។
នេះជាករណីវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិតចុងក្រោយបង្អស់មួយទៀតដែលត្រូវបានភ្ជាប់ទៅនឹងកូរ៉េខាងជើង។ ប្រទេសនេះធ្លាប់រងការចោទប្រកាន់ថា បានពឹងផ្អែកលើសកម្មភាពឧក្រិដ្ឋកម្មតាមប្រព័ន្ធអ៊ីនធឺណិត ដើម្បីជួយផ្តល់ហិរញ្ញប្បទានដល់សេដ្ឋកិច្ចរបស់ខ្លួន ដែលកំពុងស្ថិតក្រោមទណ្ឌកម្មអន្តរជាតិ។
អ្នកវិភាគបច្ចេកវិទ្យា Blockchain និង FBI បានអះអាងថា ការវាយប្រហារនេះដឹកនាំដោយក្រុម Hacker TraderTraitor ដែលមានការគាំទ្រពីរដ្ឋាភិបាលកូរ៉េខាងជើង។
FBI ក៏បានអំពាវនាវដល់ដៃគូក្នុងវិស័យរូបិយប័ណ្ណឌីជីថល ឱ្យចូលរួមទប់ស្កាត់ប្រតិបត្តិការផ្ទេរប្រាក់ដែលពាក់ព័ន្ធនឹងគណនីរូបិយប័ណ្ណឌីជីថលរបស់ក្រុមនេះផងដែរ។
លោកស្រី Kim Yo Jong ប្រធាននាយកដ្ឋានកិច្ចការទូទៅរបស់កូរ៉េខាងជើង បានថ្លែងក្នុងសេចក្តីប្រកាសមួយថា៖ «សហរដ្ឋអាមេរិកបានបង្កហេតុម្តងទៀតដោយប្រើការចោទប្រកាន់ដដែលៗ ដើម្បីភ្ជាប់ករណីនេះទៅនឹងសាធារណរដ្ឋប្រជាធិបតេយ្យប្រជាមានិតកូរ៉េ»។
លោកស្រីបានបន្ថែមថា៖ «ការដែលសហរដ្ឋអាមេរិកបំភាន់មតិសាធារណៈអន្តរជាតិ ឱ្យយល់ថា រាល់ឧក្រិដ្ឋកម្មតាមប្រព័ន្ធអ៊ីនធឺណិតដែលកើតឡើងនៅតំបន់ផ្សេងៗជុំវិញពិភពលោក សុទ្ធតែជាស្នាដៃរបស់យើង គឺជាការបង្កហេតុនយោបាយដ៏ធ្ងន់ធ្ងរមួយប្រឆាំងនឹងកូរ៉េខាងជើង»។
ទោះជាយ៉ាងណា កូរ៉េខាងជើងធ្លាប់ត្រូវបានចោទប្រកាន់ថា មានជាប់ពាក់ព័ន្ធនឹងការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិតទ្រង់ទ្រាយធំជាច្រើនក្នុងរយៈពេលប៉ុន្មានឆ្នាំចុងក្រោយនេះ ប៉ុន្តែទីក្រុងព្យុងយ៉ាងបានបដិសេធការចោទប្រកាន់ទាំងនោះជាបន្តបន្ទាប់។
អង្គភាព TraderTraitor ដែលត្រូវបានគេស្គាល់ផងដែរថា ជា Lazarus Group ក៏ធ្លាប់ត្រូវបានចោទប្រកាន់ថា ជាអ្នកនៅពីក្រោយការលួចទ្រព្យសម្បត្តិឌីជីថលតម្លៃ ១,៥ ពាន់លានដុល្លារពីក្រុមហ៊ុនប្តូររូបិយប័ណ្ណឌីជីថល Bybit ក្នុងឆ្នាំ ២០២៥ ដែលនៅពេលនោះជាករណីលួចដ៏ធំបំផុតមិនធ្លាប់មាន។
ក្រុមអ្នកស្រាវជ្រាវមកពីស្ថាប័នសិក្សាដូចជា S Rajaratnam School of International Studies បានឱ្យដឹងថា កូរ៉េខាងជើងបានកសាងប្រតិបត្តិការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិតជាប្រព័ន្ធ ដោយជ្រើសរើសនិស្សិតដែលមានសមត្ថភាពខ្ពស់ពីសាកលវិទ្យាល័យ ហើយបញ្ជូនពួកគេទៅបម្រើការក្នុងអង្គភាព Hacker ក្រោមការគ្រប់គ្រងរបស់ទីភ្នាក់ងារស៊ើបការណ៍សម្ងាត់របស់ប្រទេស។
ទោះជាយ៉ាងណា រដ្ឋាភិបាលកូរ៉េខាងជើងបានបដិសេធការចោទប្រកាន់ទាំងនេះជាប់ជានិច្ច។
លោកស្រី Kim Yo Jong បានបញ្ជាក់ថា៖ «គោលនយោបាយរបស់រដ្ឋាភិបាលកូរ៉េខាងជើង គឺប្រឆាំងយ៉ាងម៉ឺងម៉ាត់ចំពោះសកម្មភាពអាក្រក់គ្រប់ប្រភេទនៅក្នុងប្រព័ន្ធអ៊ីនធឺណិត»។
ក្រុមហ៊ុន Binance មិនបានឆ្លើយតបទៅនឹងសំណួររបស់សារព័ត៌មាន BBC ទាក់ទងនឹងការចោទប្រកាន់ថា កូរ៉េខាងជើងមានជាប់ពាក់ព័ន្ធនឹងការវាយប្រហារនេះឡើយ។
ចាប់តាំងពីកើតមានហេតុការណ៍នេះមក ក្រុមហ៊ុនរូបិយប័ណ្ណឌីជីថលដ៏ធំនេះបានផ្តោតលើការបកស្រាយជាសាធារណៈអំពីលក្ខណៈបច្ចេកទេសនៃការវាយប្រហារ និងវិធានការដែលខ្លួនបានអនុវត្តដើម្បីការពារអ្នកប្រើប្រាស់។
អ្នកនាំពាក្យក្រុមហ៊ុនបានប្រាប់ BBC កាលពីថ្ងៃអង្គារថា ចាប់តាំងពីការបើកដំណើរការប្រតិបត្តិការឡើងវិញកាលពីថ្ងៃអាទិត្យមក មានទ្រព្យសម្បត្តិឌីជីថលសុទ្ធចំនួន ៤,៧២ ពាន់លានដុល្លារ ត្រូវបានដកចេញពីប្រព័ន្ធ Binance។
អ្នកនាំពាក្យរូបនេះបានបញ្ជាក់ថា លំហូរទ្រព្យសម្បត្តិចេញនេះ គឺជាចំណែកតិចតួចប៉ុណ្ណោះ បើធៀបនឹងទ្រព្យសម្បត្តិសរុបរបស់ Binance ដែលមានតម្លៃប្រមាណ ១៥៧ ពាន់លានដុល្លារ។
តួលេខនេះឆ្លុះបញ្ចាំងពីផលប៉ះពាល់នៃការវាយប្រហារ ការដកប្រាក់ជាបន្តបន្ទាប់របស់អតិថិជន និងការប្រែប្រួលតម្លៃនៅលើទីផ្សារ។
អ្នកនាំពាក្យរូបនេះបានបន្ថែមថា៖ «កម្រិតនៃការដកទ្រព្យសម្បត្តិកំពុងមានស្ថិរភាពឡើងវិញ ដល់កម្រិតដែលយើងចាត់ទុកថា ជាសកម្មភាពប្រតិបត្តិការធម្មតា និងអាចរំពឹងទុកបាននៅលើបណ្តាញ Blockchain»។
កាលពីសប្តាហ៍មុន ក្រុមហ៊ុនបានឱ្យដឹងថា ការត្រួតពិនិត្យដំបូងបង្ហាញថា កុំព្យូទ័រយួរដៃរបស់វិស្វករម្នាក់ត្រូវបាន Hacker លួចចូលប្រើប្រាស់ ដែលអនុញ្ញាតឱ្យជនវាយប្រហារធ្វើការដកទ្រព្យសម្បត្តិដោយគ្មានការអនុញ្ញាត។
ចាប់តាំងពីពេលនោះមក ការជួញដូររូបិយប័ណ្ណឌីជីថលសំខាន់ៗនៅលើ Binance ត្រូវបានបើកដំណើរការឡើងវិញ បន្ទាប់ពីក្រុមហ៊ុនបានសហការជាមួយអ្នកចេញរូបិយប័ណ្ណឌីជីថល ដើម្បីបង្កកទ្រព្យសម្បត្តិដែលរងផលប៉ះពាល់ពីការវាយប្រហារ។
Binance បានអះអាងជាច្រើនលើកថា ខ្លួននឹងទទួលខុសត្រូវលើការខាតបង់ទាំងអស់ដែលពាក់ព័ន្ធនឹងការវាយប្រហារនេះ ហើយរហូតមកដល់ពេលនេះ ក្រុមហ៊ុនបានទូទាត់សងប្រមាណ ៩៥% នៃទ្រព្យសម្បត្តិដែលត្រូវបានលួចក្នុងហេតុការណ៍នេះរួចហើយ៕